
Trả lời thẳng: Với INFO5995, cách học hiệu quả không phải là cố thuộc hết mọi mảng, mà là rèn cách lập luận về mối đe doạ và về đánh đổi, vì môn học quá rộng để làm chủ trong một kỳ và bài thi chấm lập luận chứ không chấm độ phủ. Sau mỗi buổi thực hành, hãy tự hỏi biện pháp vừa học giả định điều gì và bị đi vòng bằng cách nào.
Bài viết này sẽ giúp bạn hiểu lớp học của mình gồm những ai, môn thật sự chấm điều gì, vì sao phần pháp lý và con người lại có điểm, và một câu trả lời đạt điểm cao được viết ra sao.
Thử đếm xem môn này dạy những gì. Danh sách gồm mật mã học, an ninh mạng, an ninh ứng dụng web, kiểm soát truy cập, ứng phó sự cố, an ninh cho thiết bị di động và IoT, an ninh đám mây, cùng cả lớp pháp lý và đạo đức trải từ Đạo luật Quyền riêng tư của Úc (Privacy Act) tới GDPR của Liên minh châu Âu. Danh sách đó gợi lại các nhóm biện pháp kiểm soát của chuẩn ISO/IEC 27001 và năm chức năng của NIST Cybersecurity Framework.
Mười lăm chuẩn đầu ra được công bố trải từ tấn công và phòng thủ, trí tuệ nhân tạo và an ninh, an ninh phần mềm và nền tảng, an ninh hệ thống và hạ tầng, cho tới khía cạnh con người, tổ chức và pháp quy. Không ai làm chủ được ngần ấy nội dung trong 13 tuần, và đội ngũ giảng dạy biết rõ điều đó.
Tác giả: Ban Biên tập MAAS
Cập nhật lần cuối: 2026-08-11
Chuyên mục: it-data
Môn này là gì, và ai đang ngồi cạnh bạn?
Trả lời thẳng: INFO5995 Introduction to Cybersecurity là môn sau đại học 6 tín chỉ thuộc Faculty of Engineering của University of Sydney, do School of Computer Science giảng dạy, không có môn tiên quyết và không đòi kiến thức nền. Môn học xoay quanh mô hình CIA, tức tính bảo mật, tính toàn vẹn và tính sẵn sàng, và mở ở Semester 1 và Semester 2 năm 2026, học buổi tối tại Camperdown và Darlington.
Trang môn học của Sydney mô tả môn giới thiệu các nguyên lý và thực hành an ninh mạng qua bài giảng và các buổi thực hành trực tiếp, dựng quanh bộ ba CIA (confidentiality, integrity, availability) cùng quản trị rủi ro và giảm thiểu mối đe doạ. Trang ghi các môn xung khắc (prohibitions) gồm OINF5995, INFO5992 và OINF5992, đồng thời cho thấy môn mở ở Semester 1 và Semester 2 năm 2026, học buổi tối tại Camperdown và Darlington.
Hai chi tiết trong đó có sức nặng hơn vẻ ngoài của chúng. Một môn sau đại học mà không đòi kiến thức nền nghĩa là lớp học trải từ người chuyển ngành chưa từng cấu hình một tường lửa cho tới kỹ sư đang đi làm, và tất cả được chấm theo cùng một bộ tiêu chí. Học buổi tối cho biết một phần lớn người trong lớp đang đi làm ban ngày. Nếu bạn là du học sinh học toàn thời gian, bạn có nhiều thời gian chuẩn bị hơn phần đông bạn cùng lớp, và khoảng thời gian đó đáng được dùng có chủ đích thay vì mặc định ai cũng ở hoàn cảnh giống mình.
Trước khi tìm bất cứ tài liệu nào, bạn cần biết rằng tiền tố INFO là một trong những tiền tố mã môn bị dùng lại nhiều nhất thế giới, gắn cho các môn thư viện học, tin học và hệ thống thông tin ở hàng chục trường. Hãy tìm theo tên môn thay vì tìm theo mã trần, nếu không thì phần lớn những gì bạn tìm được sẽ thuộc về chương trình học của người khác.
Nếu độ phủ không phải trọng tâm, thì trọng tâm là gì?
Trả lời thẳng: Trọng tâm của INFO5995 là lập luận về mối đe doạ và về đánh đổi. Trong an ninh không có trạng thái nào gọi là an toàn tuyệt đối, chỉ có những quyết định kèm cái giá của chúng. Kỹ năng được chấm điểm là lập luận cho thấy một quyết định phù hợp với bối cảnh của nó, chứ không phải khả năng kể ra biện pháp mạnh nhất.
Bản năng của người mới là với tay lấy biện pháp mạnh nhất đang có, như mã hoá mọi thứ, ép mật khẩu phức tạp hay chặn hẳn một cổng mạng. Mỗi biện pháp đó đều có giá phải trả về trải nghiệm sử dụng, hiệu năng, chi phí hoặc công bảo trì, và một khuyến nghị bỏ qua cái giá ấy là một khuyến nghị chưa thật sự chạm vào ngành này.
| Câu hỏi của người mới | Câu hỏi môn học rèn cho bạn |
|---|---|
| Cái này có an toàn không? | An toàn trước ai, và đổi bằng cái giá nào? |
| Biện pháp nào tốt nhất? | Biện pháp này giả định điều gì, và nó gãy khi nào? |
| Làm sao chặn được tấn công? | Cuộc tấn công nào mới đáng lo ở đây, và ta chấp nhận rủi ro nào? |
| Nên dùng công cụ gì? | Công cụ này xử lý mô hình đe doạ nào? |
Saltzer và Schroeder (1975) đặt ra bộ nguyên tắc thiết kế tới nay vẫn định khung cho lối lập luận này, trong đó có mặc định an toàn khi hỏng (fail-safe defaults), cơ chế càng gọn càng tốt (economy of mechanism) và kiểm soát trọn mọi lần truy cập (complete mediation). Hai tác giả định nghĩa đặc quyền tối thiểu (least privilege) là nguyên tắc theo đó "every program and every user of the system should operate using the least set of privileges necessary to complete the job" (Saltzer & Schroeder, 1975), tức mọi chương trình và mọi người dùng chỉ nên có đúng số quyền cần thiết để làm xong việc. Bài báo của họ đã 50 năm tuổi mà vẫn nằm trong danh mục đọc, vì nó mô tả cách tư duy về bảo vệ chứ không mô tả nên mua sản phẩm nào. Mọi thứ bạn học thuộc về một công cụ hiện hành rồi sẽ lỗi thời, còn các nguyên tắc mới là phần mang sang được một câu hỏi thi về một hệ thống bạn chưa từng thấy.
Hai danh mục trong ngành giúp lối lập luận đánh đổi này cụ thể hơn, nhưng không thay được nó. OWASP Top Ten xếp hạng những rủi ro hay lặp lại ở ứng dụng web, còn ma trận MITRE ATT&CK ghi lại kỹ thuật của kẻ tấn công theo từng giai đoạn. Môn học kiểm tra xem bạn có lập luận được về một hệ thống cụ thể hay không, chứ không kiểm tra xem bạn có đọc thuộc được danh mục nào trong hai danh mục đó.
Khi được yêu cầu bảo vệ đường truy cập từ xa của một doanh nghiệp nhỏ, một bài làm đưa ra danh sách dài các biện pháp, trong đó có bắt buộc đổi mật khẩu 90 ngày một lần. Một bài mạnh hơn chỉ ra rằng ép đổi định kỳ đẩy người dùng sang những biến thể dễ đoán và sang thói quen ghi mật khẩu ra giấy, rồi đề xuất xác thực đa yếu tố có khả năng chống lừa đảo (phishing-resistant) thay vào đó, kèm cái giá phải trả về chi phí hỗ trợ người dùng. Hai bài có cùng vốn kiến thức, nhưng bài sau trả lời đúng câu hỏi mà đề đặt ra.
Vì sao sinh viên giỏi kỹ thuật lại mất điểm ở các chuẩn đầu ra phi kỹ thuật?
Trả lời thẳng: Sinh viên giỏi kỹ thuật thường mất điểm ở đây vì họ coi phần con người, tổ chức và pháp quy là lớp đệm bao quanh nội dung thật, trong khi danh sách chuẩn đầu ra công bố xếp chính phần đó là nội dung được chấm. Một bài triển khai kỹ thuật rất chuẩn mà bỏ trống lớp pháp lý vẫn chỉ phủ được một phần của môn.
Danh sách chuẩn đầu ra nêu rõ khía cạnh con người, tổ chức và pháp quy, còn phần mô tả môn học gọi tên Đạo luật Quyền riêng tư của Úc và GDPR. Những nội dung đó có thể được ra đề. Một sinh viên triển khai TLS chuẩn xác nhưng không nói được nghĩa vụ thông báo khi rò rỉ dữ liệu đòi hỏi những gì thì mới nắm được một phần của môn.
Adams và Sasse (1999) đưa ra lập luận mà nay đã thành chuẩn mực trong ngành, rằng người dùng đi vòng qua những cơ chế an ninh mà họ thấy không dùng nổi, và tình trạng mất an toàn sinh ra từ đó là lỗi thiết kế chứ không phải lỗi người dùng. Lập luận ấy đổi vị trí của yếu tố con người, từ một thứ gây phiền thành một ràng buộc kỹ thuật, và đó đúng là bước tư duy mà các chuẩn đầu ra về yếu tố con người đang kiểm tra.
Điểm thật ra nằm ở chỗ nối các lớp lại với nhau. Một bài về chính sách có nhắc tới biện pháp kỹ thuật mà chính sách đó dựa vào, hoặc một bài kỹ thuật có thừa nhận nghĩa vụ pháp lý mà biện pháp đó đang đáp ứng, đều cho thấy sự tích hợp mà danh sách chuẩn đầu ra mô tả. Bài nào chỉ nằm trong một lớp thì bị đọc là chưa trọn, dù lớp đó được viết sâu tới đâu.
Với một tình huống rò rỉ dữ liệu dựng quanh một lỗ hổng đã có mã CVE và điểm nghiêm trọng CVSS, một bài rất mạnh về kỹ thuật mô tả chi tiết các bước cô lập và điều tra rồi dừng lại. Bài trọn vẹn nói thêm phải thông báo cho ai và trên cơ sở pháp lý nào, dẫn yêu cầu thông báo trong 72 giờ của GDPR cùng cơ chế thông báo rò rỉ dữ liệu (notifiable data breaches) của Privacy Act, rồi lưu ý rằng chính mốc thời gian điều tra quyết định nghĩa vụ ấy đã phát sinh hay chưa. Phần pháp lý chỉ tốn bốn câu mà chạm đúng một chuẩn đầu ra mà bài thuần kỹ thuật bỏ trống.
Nên xử lý các buổi thực hành thế nào khi trình độ lớp chênh nhau nhiều?
Trả lời thẳng: Khi trình độ lớp chênh nhau nhiều, hãy ưu tiên hiểu vì sao có từng bước trong bài thực hành hơn là làm xong phiếu bài (lab sheet), vì đề thi kiểm tra phần lập luận, còn phiếu bài thì không nằm trước mặt bạn trong phòng thi. Một thói quen ghi chép ngắn sau mỗi buổi giúp được cả người đang tụt lại lẫn người đang đi trước.
Vì môn không đòi kiến thức nền, các buổi thực hành tất yếu chạy ở nhịp mà người này thấy chậm còn người kia thấy nhanh. Sinh viên đang tụt lại thường chép lệnh cho kịp, và cách đó cho ra một buổi thực hành làm xong mà không đọng lại hiểu biết nào mang đi được. Sinh viên đang đi trước thường xong sớm rồi bỏ qua phần viết lại, trong khi đó mới là chỗ phần lập luận được ghi ra.
Thói quen ngắn đó như sau. Sau mỗi buổi, hãy viết ba câu mà không nhìn tài liệu, gồm bài thực hành này phòng chống điều gì, biện pháp phòng chống ấy dựa trên giả định nào, và kẻ tấn công sẽ đi vòng qua nó bằng cách nào. Câu thứ ba là chỗ tư duy an ninh thật sự nằm, và cũng là câu không ai yêu cầu bạn viết trong buổi học.
Về tài liệu ôn tập, nội dung an ninh mạng cũ đi nhanh hơn gần như mọi lĩnh vực khác, và tài liệu tìm được trên mạng có thể đang mô tả những giao thức đã bị loại bỏ, những lời khuyên đã được thay thế, hoặc một bức tranh mối đe doạ đã dịch chuyển. Hãy ưu tiên tài liệu của chính môn học và các văn bản tiêu chuẩn hiện hành, chẳng hạn NIST Special Publications, hơn một bài blog không rõ ngày viết, và hãy nghi ngờ mọi tài liệu không ghi ngày.
Một bài viết đạt điểm cao ở đây trông thế nào?
Trả lời thẳng: Một bài viết đạt điểm cao ở INFO5995 gọi tên mô hình đe doạ (threat model), đề xuất những biện pháp tương xứng với mối đe doạ đó, nêu phần rủi ro còn lại (residual risk), và không tuyên bố rằng vấn đề đã được giải quyết xong. Bốn bước này giữ cho mọi khẳng định trong bài nằm trong giới hạn mà người làm nghề sẵn sàng đứng tên.
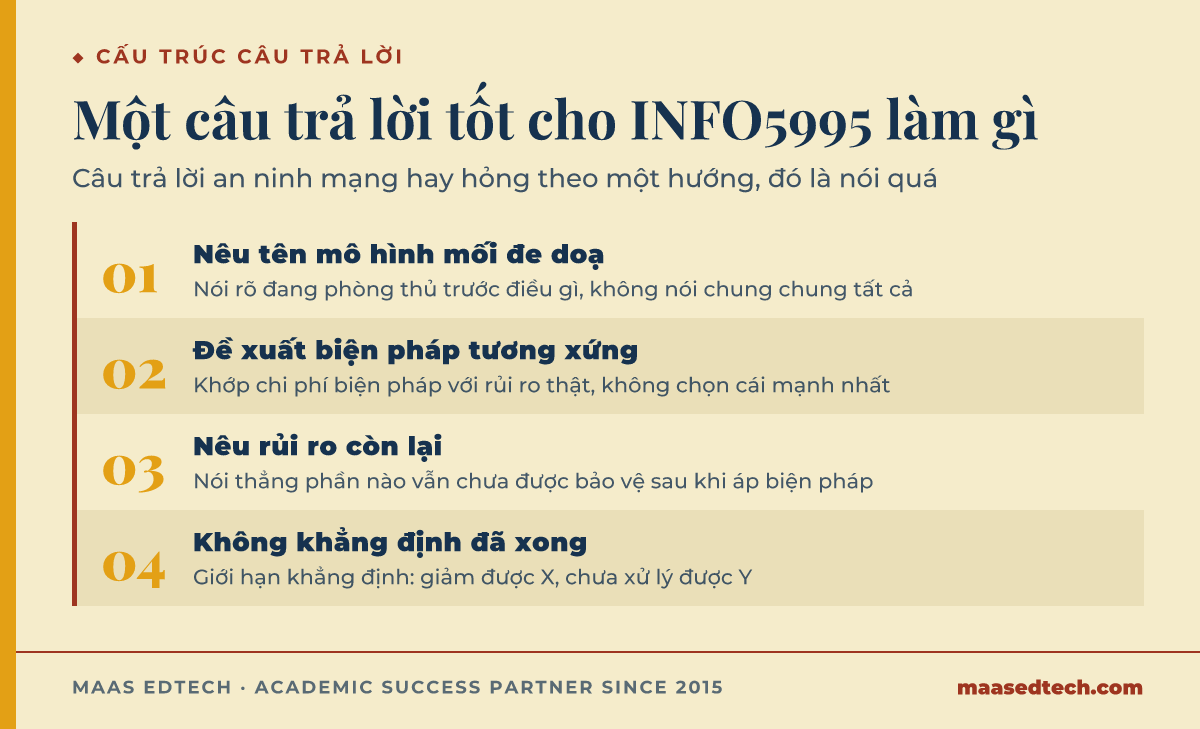
Bài viết về an ninh thường hỏng theo một hướng khá dễ đoán, đó là nói quá. Viết rằng một biện pháp sẽ ngăn chặn được tấn công là câu mà không người làm nghề an ninh nào chịu ký tên vào. Bản bảo vệ được thì giới hạn lại khẳng định của mình, chẳng hạn biện pháp này giảm rủi ro cho riêng kiểu tấn công dò thông tin đăng nhập hàng loạt (credential stuffing), không xử lý được thiết bị đầu cuối đã bị chiếm quyền, và giả định rằng nhật ký hệ thống có người theo dõi.
Cấu trúc đó còn giải quyết luôn một vấn đề ngôn ngữ một cách rất tiết kiệm. Nếu tiếng Anh không phải tiếng mẹ đẻ của bạn, vốn từ dùng để giới hạn khẳng định ở đây ngắn, dùng lại được, và mang tính kỹ thuật chứ không mang tính văn chương, như mitigates, reduces the likelihood of, assumes, does not address và residual risk remains in. Khoảng 4 đến 5 cụm như vậy gánh được cả một học kỳ bài viết, và dùng chúng cho chính xác đáng giá hơn là viết trôi chảy.
Hãy giữ thuật ngữ thật đúng, vì trong ngành này những từ gần nghĩa không phải là từ đồng nghĩa. Threat không phải vulnerability, vulnerability không phải risk, còn exploit không phải attack. Authentication không phải authorisation, và encryption không phải hashing. Dùng lỏng những chữ đó sẽ bị đọc là hổng khái niệm, mà ở một môn không có môn tiên quyết thì người chấm không có lý do gì để nghĩ khác.
Cố vấn MAAS hỗ trợ gì cho sinh viên các môn an ninh?
Trả lời thẳng: MAAS làm việc ở vai trò cố vấn. Ở một môn như INFO5995, những câu hỏi có ích xoay quanh phạm vi và lý lẽ biện minh, chứ không xoay quanh cú pháp.
Cố vấn sẽ hỏi biện pháp bạn đề xuất thật ra xử lý mối đe doạ nào, và hỏi tiếp khi câu trả lời là "mọi thứ". Cố vấn cũng xem bạn đã nêu phần đánh đổi và phần rủi ro còn lại hay chưa, tìm chiều pháp quy hoặc chiều con người mà một bài thuần kỹ thuật đã bỏ sót, và kiểm tra xem bạn có giải thích được một bài thực hành khi không có phiếu bài trước mặt hay không. Bạn tự chạy các bài thực hành, tự đưa ra khuyến nghị, và nộp bài do chính bạn làm.
Có một câu hỏi liên quan mà sinh viên môn này hỏi rất thường xuyên và đáng đọc riêng, đó là bạn được dùng AI tạo sinh tới đâu trong bài viết, và cần kiểm tra sản phẩm của nó thế nào trước khi nộp. MAAS bàn kỹ chủ đề này trong bài hướng dẫn INFO4994 AI Literacy and Competency, nơi có quy trình kiểm tra tài liệu tham khảo và bằng chứng về việc công cụ phát hiện AI đọc sai văn bản của người viết tiếng Anh như ngôn ngữ thứ hai.
Câu hỏi thường gặp
Bài này nói về trường nào?
University of Sydney, nơi INFO5995 là môn Introduction to Cybersecurity, một môn sau đại học 6 tín chỉ do School of Computer Science thuộc Faculty of Engineering giảng dạy.
Có cần nền tảng khoa học máy tính không?
Trang môn học ghi không có môn tiên quyết và không đòi kiến thức nền, điều khá hiếm ở một môn sau đại học, và nó có nghĩa là lớp học được thiết kế để pha trộn nhiều trình độ. Điều kiện này được rà soát lại giữa các năm, nên hãy xác nhận trên trang môn học của đúng năm bạn học.
Đã học một môn tương tự rồi thì có tính song song được không?
Danh sách môn xung khắc được công bố gồm OINF5995, INFO5992 và OINF5992. Nếu bạn đã có tín chỉ ở bất kỳ môn nào trong số đó, hãy kiểm tra trước khi đăng ký.
Môn dạy vào lúc nào?
Trang môn học cho thấy môn mở ở Semester 1 và Semester 2 năm 2026, học buổi tối tại Camperdown và Darlington. Cách bố trí có thể thay đổi, nên hãy xác nhận theo đúng năm của bạn.
Phần pháp lý có thật sự được ra đề không?
Các chuẩn đầu ra công bố có bao gồm khía cạnh con người, tổ chức và pháp quy, còn phần mô tả môn học gọi tên Đạo luật Quyền riêng tư của Úc và GDPR. Hãy coi phần này là có thể được ra đề và dành cho nó thời gian chuẩn bị tương xứng.
Cần đào sâu tới đâu ở từng mảng?
Ít hơn mức danh sách chủ đề gợi ra, nhưng nhiều hơn một dòng định nghĩa. Môn học trải trên rất nhiều mảng, nên câu hỏi thường kiểm tra xem bạn có áp được nguyên tắc vào một tình huống cụ thể hay không, chứ không kiểm tra xem bạn có biết cạn kiệt một mảng hay không.
Môn này có tương ứng với một chứng chỉ nghề nào không?
Phần mô tả công bố không gọi tên chứng chỉ nào, nhưng độ trải các mảng của môn trùng một phần với khối kiến thức của CompTIA Security+ và với các nhóm biện pháp kiểm soát của ISO/IEC 27001 được dùng rộng rãi trong ngành. Trùng một phần không có nghĩa là tương đương, và môn học không trực tiếp chuẩn bị cho bạn thi một chứng chỉ nào.
Bài liên quan
- BUSS1020: phân tích định lượng trong kinh doanh
- Cách viết một bài luận đại học
- Hỗ trợ dự án dữ liệu và lập trình
Hỏi cố vấn MAAS về môn học của bạn
References
Adams, A., & Sasse, M. A. (1999). Users are not the enemy. Communications of the ACM, 42(12), 40–46. https://doi.org/10.1145/322796.322806
Saltzer, J. H., & Schroeder, M. D. (1975). The protection of information in computer systems. Proceedings of the IEEE, 63(9), 1278–1308. https://doi.org/10.1109/PROC.1975.9939