
◆ Kế toán và tài chính
ACC203 Accounting Information Systems: vì sao sinh viên mất điểm?
Trả lời thẳng: Sinh viên kế toán hay mất điểm ở ACC203 vì môn này không chấm bút toán có cân hay không. Người chấm muốn thấy bạn nhìn vào một quy trình kinh doanh, chỉ ra chỗ nó có thể hỏng và gọi đúng tên thủ tục kiểm soát sẽ bắt được lỗi đó. Vì vậy một bài chỉ mô tả quy trình cho đúng từng bước vẫn bị điểm thấp.
Phần lớn sinh viên bước vào môn Accounting Information Systems với hai năm rưỡi quen tay ghi sổ kép, và thói quen đó âm thầm phản lại họ, vì môn học trông giống kế toán với những ví dụ lấy từ chu trình doanh thu hay sổ mua hàng. Bài viết này sẽ giúp bạn xác nhận mình đang học đúng ACC203 nào, hiểu môn thật sự đòi hỏi gì, chuyển từ mô tả quy trình sang phân tích rủi ro và kiểm soát, rồi làm bài theo một trình tự tránh được cái bẫy chỉ mô tả.
◆ Câu hỏi 1 / 7 · Trường nào
Bạn đang học ACC203 của trường nào?
Trả lời thẳng: Mã này trùng ở nhiều trường, nên hãy xác nhận trường trước khi tin tài liệu tìm được theo mã. Tại King's Own Institute (KOI) ở Sydney và Newcastle, ACC203 là Accounting Information Systems (AIS), học sau ACC100, ACC101 và ACC201. Cùng năm ký tự đó lại là Managerial Accounting ở University of Tampa, Federal Income Taxation ở Mercer County Community College, và Introduction to Financial Accounting I ở National Open University of Nigeria.
Mỗi trường tự công bố mô tả môn của mình, và mã môn chỉ là quy ước nội bộ của trường cấp mã. Chuyện trùng như thế này rất bình thường: cùng một mã nằm ở King's Own Institute, University of Tampa, Mercer County Community College và National Open University of Nigeria mà không có cơ quan đánh số chung nào đứng sau. Công cụ tìm kiếm không có lý do gì để tách chúng ra, nên nếu bạn chỉ gõ mã môn thì sẽ nhận về bốn đề cương không liên quan trộn lẫn vào nhau.
Một sinh viên từng dành cả buổi tối làm bài tập khấu hao và dồn tích tìm được theo mã của môn Federal Income Taxation, rồi mới nhận ra đề cương của bạn ấy không hề nhắc tới lập báo cáo tài chính. Tài liệu đó không có gì sai, nó chỉ thuộc về chương trình của một nước khác. Bài này viết về môn của KOI, vì vậy nếu đề cương của bạn nói về khai thuế hoặc về lập bảng cân đối kế toán thì bạn đang đọc nhầm trang.
◆ Câu hỏi 2 / 7 · Đòi hỏi gì
Môn Accounting Information Systems đòi hỏi điều gì ở bạn?
Trả lời thẳng: Môn này đòi bạn hiểu một hệ thống kế toán như một hệ thống, chứ không như một quyển sổ cái. Mô tả môn công bố gồm ba phần, lần lượt là khái niệm nền của AIS, những vấn đề đang nổi lên về tội phạm máy tính, đạo đức máy tính và kiểm soát nội bộ, và đặc điểm chung của các hệ thống xử lý nghiệp vụ, kèm thực hành trên phần mềm kế toán.
Phần khái niệm nền gồm mục tiêu, thành phần và các phân hệ của AIS. Phần hệ thống xử lý nghiệp vụ (transaction processing systems) đi qua mua hàng và phải trả, doanh thu và phải thu, nhân sự, sản xuất, cùng sổ cái tổng hợp và báo cáo. Phần thực hành trên phần mềm kế toán được lồng vào môn, và có một trọng tâm riêng dành cho thương mại điện tử (e-business) cùng an toàn dữ liệu.
Hãy đọc lại cấu trúc đó và để ý điều nó không nói. Nó không yêu cầu bạn lập báo cáo, cũng không yêu cầu tính toán gì khó. Cả ba phần đều nói về chuyện thông tin di chuyển ra sao, ai chạm vào nó và điều gì ngăn nó sai, tức vùng mà Association of Certified Fraud Examiners phụ trách ở phía tội phạm và Institute of Internal Auditors phụ trách ở phía kiểm soát. Phần kế toán đã do các môn tiên quyết làm xong, còn môn này đứng bên trên chúng.
Với một tình huống về quy trình đặt hàng của một doanh nghiệp, một sinh viên từng mô tả từng bước rất chính xác, nhắc cả tên COSO, tức Committee of Sponsoring Organizations of the Treadway Commission, rồi kết luận rằng quy trình đã được ghi chép đầy đủ. Một bài mạnh hơn mô tả đúng những bước đó, rồi chỉ ra rằng người lập đơn đặt hàng cũng là người duyệt hoá đơn để thanh toán, và lấy đúng chi tiết đó làm điểm yếu đáng viết.
◆ Câu hỏi 3 / 7 · Mô tả bị điểm thấp
Vì sao chỉ mô tả quy trình lại bị điểm thấp?
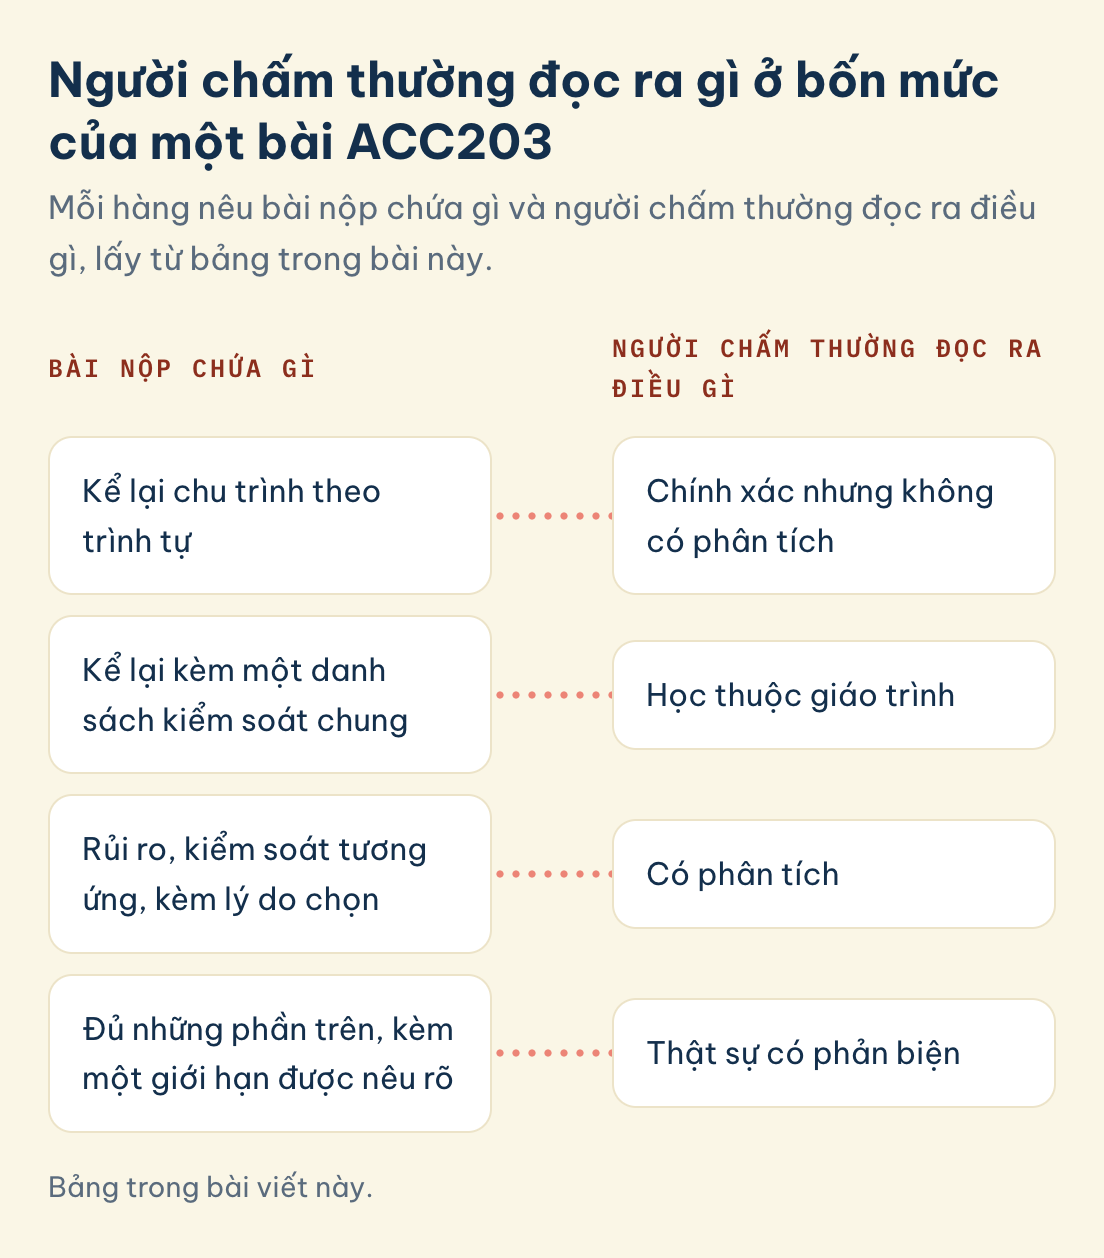
Trả lời thẳng: Vì mô tả mới là nửa đầu của yêu cầu, còn người chấm môn này đọc để tìm nửa sau. Một bài đi qua chu trình từng bước đã chứng minh được là bạn hiểu. Điểm chỉ tách ra khi bạn biến mỗi bước thành một câu hỏi, gồm chỗ này có thể hỏng thế nào, khả năng xảy ra tới đâu, hỏng thì tốn bao nhiêu, và thủ tục kiểm soát nào xử lý được nó.
Người chấm thường đọc ra gì ở bốn mức của một bài ACC203
Mỗi hàng nêu bài nộp chứa gì và người chấm thường đọc ra điều gì, lấy từ bảng trong bài này.
Bài nộp chứa gì
Người chấm thường đọc ra điều gì
Kể lại chu trình theo trình tự
Chính xác nhưng không có phân tích
Kể lại kèm một danh sách kiểm soát chung
Học thuộc giáo trình
Rủi ro, kiểm soát tương ứng, kèm lý do chọn
Có phân tích
Đủ những phần trên, kèm một giới hạn được nêu rõ
Thật sự có phản biện
Lưu hình này
| Bài nộp chứa gì | Người chấm thường đọc ra điều gì | Điều gì nâng bài lên |
|---|---|---|
| Kể lại chu trình theo trình tự | Chính xác nhưng không có phân tích | Gắn một rủi ro cụ thể vào từng bước, không phải rủi ro chung chung |
| Kể lại kèm một danh sách kiểm soát chung | Học thuộc giáo trình | Nói rõ kiểm soát nào xử lý rủi ro nào, và vì sao chọn kiểm soát đó |
| Rủi ro, kiểm soát tương ứng, kèm lý do chọn | Có phân tích | Phân biệt kiểm soát phòng ngừa với kiểm soát phát hiện, và nói doanh nghiệp này cần loại nào |
| Đủ những phần trên, kèm một giới hạn được nêu rõ | Thật sự có phản biện | Nêu điều mà kiểm soát của bạn sẽ không bắt được, và điều gì bắt được |
Phần giữa của môn đặt tội phạm máy tính và đạo đức máy tính cạnh kiểm soát nội bộ, và thứ tự đó là có chủ đích, vì kiểm soát tồn tại do có những mối đe doạ cụ thể. Một thủ tục kiểm soát được liệt kê mà không kèm mối đe doạ nó trả lời là một dữ kiện treo lơ lửng, và dữ kiện treo lơ lửng đọc lên như học thuộc. Đó cũng là lỗi xuất hiện khi một bài kể đủ cả 5 cấu phần của COSO mà không bao giờ nói tình huống đang phá vỡ cấu phần nào.
Hai sinh viên cùng đề xuất segregation of duties, tức phân tách trách nhiệm, một hoạt động kiểm soát kinh điển trong COSO. Sinh viên thứ nhất nêu nó như một nguyên tắc. Sinh viên thứ hai chỉ ra hai nhiệm vụ nào đang bị gộp trong tình huống, gọi tên đúng kiểu gian lận (fraud) mà sự gộp đó mở đường, rồi nói thêm rằng một doanh nghiệp nhỏ có thể không đủ người để tách, nên câu trả lời thực tế có thể là một kiểm soát bù đắp như rà soát độc lập đợt chi tiền. Sinh viên thứ hai viết thêm ba câu và lên một band.
◆ Câu hỏi 4 / 7 · Kiểm soát nội bộ
Viết về kiểm soát nội bộ thế nào để không nghe như chép giáo trình?
Trả lời thẳng: Hãy luôn buộc thủ tục kiểm soát vào một hậu quả mà người ta đo được. Những bài yếu nhất coi kiểm soát nội bộ là một mớ thuật ngữ cần chép lại, liệt kê các nhóm của COSO Internal Control Framework mà không nối nhóm nào với tình huống trước mặt. Những bài mạnh nhất coi nó là một lập luận về cái giá phải trả khi kiểm soát hỏng.
Ở đây có nghiên cứu thật để dựa vào, và nó cụ thể hơn sinh viên thường nghĩ. Mojtahedi và Zhou (2024), trên International Journal of Accounting Information Systems, phân loại các yếu kém trọng yếu (material weaknesses) của kiểm soát nội bộ liên quan tới công nghệ thông tin, rồi xem xu hướng, các mối liên hệ và ảnh hưởng theo ngành của chúng khác nhau thế nào. Haislip và cộng sự (2015), cũng trên tạp chí này, nghiên cứu những hình phạt về uy tín từ bên ngoài mà giám đốc điều hành (CEO) và giám đốc tài chính (CFO) phải gánh sau khi doanh nghiệp công bố một yếu kém trọng yếu liên quan tới công nghệ thông tin. Cả hai phát hiện đều không phải để trang trí, vì chúng cho phép bạn nói rằng kiểm soát hỏng có cái giá đo được, thay vì chỉ khẳng định rằng kiểm soát thì quan trọng.
Một bài lập luận cho việc siết kiểm soát truy cập đã kết bằng câu rằng kiểm soát bảo vệ tính toàn vẹn của thông tin tài chính. Câu đó đúng với mọi thủ tục kiểm soát từng được viết ra. Khi thay nó bằng dẫn chứng về cách các yếu kém liên quan tới công nghệ được phân loại và theo dõi giữa các ngành, cùng hậu quả về uy tín đi sau việc công bố, một câu sáo đã thành một khẳng định có bằng chứng đứng sau.
◆ Câu hỏi 5 / 7 · Phần mềm
Phần phần mềm của môn thật ra kiểm tra điều gì?
Trả lời thẳng: Phần này không kiểm tra bạn dùng phần mềm có thạo hay không. Nó kiểm tra xem bạn có nhìn ra hệ quả về mặt kiểm soát của những việc phần mềm tự làm và những việc nó vẫn để con người làm hay không. Một hệ thống tích hợp gỡ bớt một số rủi ro nhưng lại sinh ra rủi ro mới, và bài của bạn nên gọi tên được cả hai loại.
Phép thử về hệ quả kiểm soát này là mối nối thầm lặng giữa môn học với dòng nghiên cứu rộng hơn. Khi tổng quan nghiên cứu về hệ thống doanh nghiệp tích hợp trên Journal of Information Systems, Grabski, Leech và Schmidt viết rằng "ERP and related integrated technologies are a transformative force on the accounting profession" (Grabski et al., 2011), tức ERP và các công nghệ tích hợp liên quan là một lực làm biến đổi nghề kế toán. Nhóm tác giả ghi nhận rằng chuyên môn kế toán ngày càng được huy động để kiểm toán hệ thống thông tin và để cài đặt kiểm soát quản trị ngay bên trong các hệ thống đó, đúng vùng mà COBIT, khung quản trị công nghệ thông tin do Information Systems Audit and Control Association (ISACA) công bố, được dựng ra để bao phủ. Họ cũng nhận xét rằng những hệ thống này hỗ trợ kiểm soát nội bộ và dấu vết kiểm toán (audit trail) ở mức cao hơn các hệ thống rời theo phòng ban trước đây, đồng thời ép quy trình nghiệp vụ chạy theo một đường và giới hạn thao tác của nhân viên.
Cả hai vế của nhận xét đó đều có thể ra đề. Một hệ thống ép quy trình chạy theo một đường sẽ khử được một số rủi ro và tạo ra rủi ro khác, và rủi ro mới có xu hướng dồn về chỗ ai đang giữ quyền quản trị viên. Khi được hỏi về một doanh nghiệp chuyển từ bảng tính sang một gói ERP, một bài yếu hơn liệt kê các lợi ích. Một bài mạnh hơn chấp nhận những lợi ích đó, rồi chỉ ra rằng dấu vết kiểm toán chỉ đáng tin ngang với lớp kiểm soát truy cập bao quanh nó, và hỏi trong công ty nhỏ này ai có thể sửa cấu hình mà không có người rà lại.
◆ Câu hỏi 6 / 7 · Thương mại điện tử
Trọng tâm thương mại điện tử và an toàn dữ liệu đòi hỏi gì?
Trả lời thẳng: Trọng tâm này đòi bạn coi ranh giới của tổ chức là phần rủi ro. Kiểm soát nội bộ đối với báo cáo tài chính, chuẩn mà Sarbanes-Oxley Section 404 buộc công ty đại chúng tự đánh giá, được viết cho quy trình nội bộ, trong khi kênh thương mại điện tử đẩy rủi ro ra ngoài ranh giới đó. Bài của bạn nên nói thẳng điều này thay vì bê nguyên ngôn ngữ kiểm soát nội bộ sang.
Một khi nghiệp vụ đi vào từ bên ngoài, những thủ tục kiểm soát vốn giả định người dùng là người nội bộ và đáng tin sẽ không còn đủ. Nói cách khác, khuôn đánh giá mà Section 404 đặt ra cho quy trình bên trong doanh nghiệp không tự động phủ tới phần giao dịch đến từ khách hàng hay đối tác.
Mô tả môn nêu thương mại điện tử và an toàn dữ liệu như một trọng tâm riêng đặt cạnh các chu trình nghiệp vụ, và cách sắp xếp đó báo hiệu rằng các chu trình cần được bàn trong bối cảnh có kết nối mạng chứ không phải khép kín, gần với phạm vi mà Payment Card Industry Data Security Standard được lập ra để giám sát ở cấp giao dịch. Trong thực hành, điều này có nghĩa là xác thực người dùng, tính toàn vẹn khi truyền dữ liệu, và câu hỏi chuyện gì xảy ra khi bên hỏng là hệ thống của đối tác chứ không phải của bạn.
Khi bàn về một kênh bán hàng trực tuyến, một sinh viên áp nguyên bộ kiểm soát chu trình doanh thu theo COSO rồi dừng lại. Một sinh viên khác cũng áp bộ đó, nhưng nói thêm rằng việc đánh giá tín dụng khách hàng không còn dựa được vào hiểu biết cá nhân mà một nhân viên bán hàng tại quầy vốn có, rồi đề xuất thứ thay thế.
◆ Câu hỏi 7 / 7 · Trình tự làm bài
Làm bài ACC203 theo trình tự nào để tránh bẫy chỉ mô tả?
Trả lời thẳng: Không có phương pháp duy nhất đúng, nhưng trình tự sáu bước dưới đây thường giúp sinh viên tránh được cái bẫy chỉ mô tả. Điểm mấu chốt là viết rủi ro trước rồi mới viết kiểm soát, và nêu ra một điều mà khuyến nghị của bạn sẽ không xử lý được.
- Xác định chu trình và ranh giới các phân hệ trước khi viết chữ nào. Hãy biết quy trình bắt đầu ở đâu và bàn giao ở đâu.
- Vẽ ra ai làm gì. Phần lớn điểm yếu trong tình huống của đề bài đã nhìn thấy được chỉ qua cách phân công nhiệm vụ.
- Với mỗi bước, viết rủi ro trước rồi mới viết kiểm soát. Đảo ngược thứ tự này chính là điều sinh ra những danh sách kiểm soát chung chung.
- Phân loại từng kiểm soát thành phòng ngừa, phát hiện hay khắc phục, gắn nó với một cấu phần của COSO, và nói vì sao cách phối hợp đó hợp với quy mô của tổ chức này.
- Nêu một điều mà khuyến nghị của bạn sẽ không xử lý được. Người chấm đọc điều này ra là sự tự tin chứ không đọc ra là điểm yếu.
- Đối chiếu quy ước trình bày sơ đồ với đề cương môn của bạn, đừng đối chiếu với một ví dụ trên mạng, vì chuẩn ký hiệu khác nhau giữa các trường.
Câu hỏi thường gặp
Có cần biết lập trình để qua môn ACC203 không?
Không cần. Môn học dùng phần mềm kế toán làm bối cảnh cho các câu hỏi về kiểm soát, chứ không phải bài tập phát triển phần mềm. Điều bạn cần là thói quen hỏi, với mỗi bước đã tự động hoá, rằng nó giờ bảo đảm được điều gì và giờ đang giả định điều gì.
Bảng rủi ro và kiểm soát nên chi tiết tới đâu?
Đủ chi tiết để từng dòng gắn với đúng tình huống trước mặt bạn và được gọi tên theo một cấu phần của COSO. Một dòng có thể chép sang bất kỳ bài nào về bất kỳ công ty nào là một dòng gần như không mang lại điểm. Hãy buộc rủi ro vào một bước có tên và buộc kiểm soát vào một người hoặc một hệ thống có tên.
Trích giáo trình thay cho bài báo khoa học có được chấp nhận không?
Hãy theo đề cương môn của bạn. Giáo trình phù hợp cho định nghĩa và các khung như COSO, nhưng một khẳng định về việc kiểm soát hỏng xảy ra thường xuyên tới mức nào hay tốn kém ra sao là một khẳng định về bằng chứng, và nó cần một nguồn thật sự có đo đạc, chẳng hạn Mojtahedi và Zhou (2024) hoặc Haislip và cộng sự (2015).
Tình huống là một doanh nghiệp nhỏ không đủ người để phân tách trách nhiệm thì viết gì?
Hãy nói thẳng điều đó, rồi đề xuất kiểm soát bù đắp, chẳng hạn chủ doanh nghiệp rà soát độc lập đợt chi tiền. Nhận ra một ràng buộc và làm việc trong ràng buộc đó thể hiện khả năng phán đoán, còn đề xuất một cơ cấu bất khả thi khiến người chấm nghĩ bạn chưa đọc kỹ tình huống.
Môn này có trùng với môn kiểm toán không?
Hai môn giáp ranh nhau. Kiểm toán hỏi các thủ tục kiểm soát có vận hành hữu hiệu trong một kỳ hay không, còn môn này hỏi những kiểm soát đúng đã tồn tại và hợp lý với quy trình hay chưa, gần với các nhóm mà Mojtahedi và Zhou (2024) dùng khi phân loại yếu kém trọng yếu liên quan tới công nghệ thông tin. Giữ ranh giới đó hiện rõ trong bài sẽ có lợi, vì nó ngăn bạn trôi sang các thủ tục kiểm toán mà đề không hỏi.
MAAS hỗ trợ bài ACC203 ở đâu?
Trả lời thẳng: MAAS hỗ trợ bằng cách làm việc cùng bạn chứ không làm thay bạn. Cố vấn cùng bạn đọc kỹ đề, hỏi xem từng rủi ro bạn nêu đã gắn với một bước có tên chưa, và đặt câu hỏi về mỗi kiểm soát bạn đề xuất. Bài viết vẫn là của bạn.
Cố vấn MAAS làm việc cùng sinh viên ở những môn như thế này. Một buổi điển hình với bài AIS gồm đọc tình huống cùng nhau, kiểm tra xem những rủi ro bạn nhận diện đã đủ cụ thể để bảo vệ chưa, và thử vặn lại các khuyến nghị kiểm soát của bạn dựa trên chính những ràng buộc trong tình huống. Bài viết vẫn là của bạn. Điều thay đổi là có một người đã đọc vài trăm bài như vậy cho bạn biết người chấm sẽ dừng lại ở đoạn nào. Nếu điều đó hữu ích, dịch vụ hỗ trợ học thuật và dịch vụ gia sư của MAAS là hai chỗ để bắt đầu.
References
Grabski, S. V., Leech, S. A., & Schmidt, P. J. (2011). A review of ERP research: A future agenda for accounting information systems. Journal of Information Systems, 25(1), 37–78. https://doi.org/10.2308/jis.2011.25.1.37
Haislip, J. Z., Masli, A., Richardson, V. J., & Watson, M. W. (2015). External reputational penalties for CEOs and CFOs following information technology material weaknesses. International Journal of Accounting Information Systems, 17, 1–15. https://doi.org/10.1016/j.accinf.2015.01.002
Mojtahedi, A., & Zhou, L. (2024). Information technology internal control material weaknesses in financial reporting: Categories, trends, associations, and industry effects. International Journal of Accounting Information Systems, 53, 100679. https://doi.org/10.1016/j.accinf.2024.100679
Tools & resources
King's Own Institute. (n.d.). ACC203 Accounting Information Systems subject description. https://koi.edu.au/subject_descriptions/acc203-accounting-information-systems/
Buổi tư vấn miễn phí 20 phút là một cuộc trao đổi về đề bài ACC203 của bạn và những rủi ro cùng kiểm soát bạn muốn phân tích.
Đặt lịch tư vấn miễn phí ▸